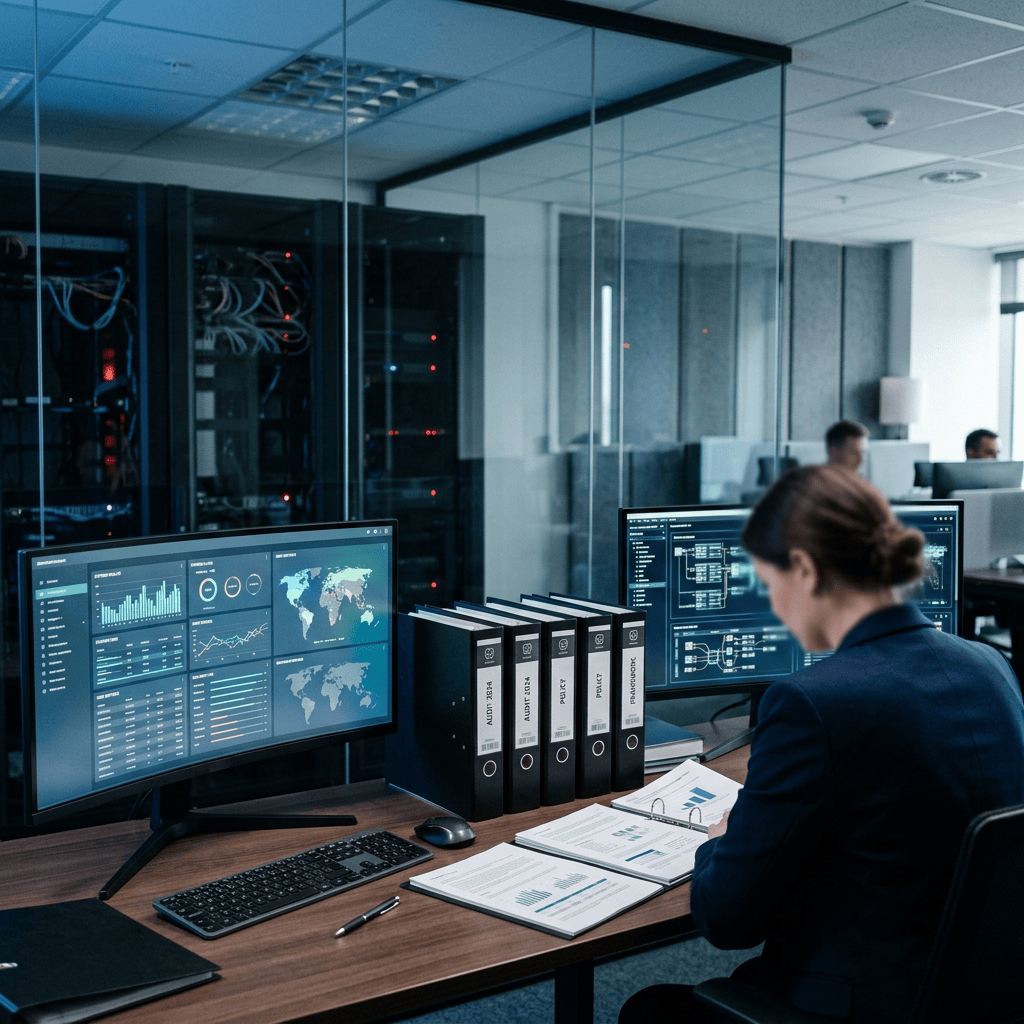
Certificações e auditorias de segurança frequentemente parecem problemas documentais.
Políticas.
Evidências.
Procedimentos.
Controles.
Na realidade, documentação é apenas a representação de algo mais importante: como a organização opera.
Quando a empresa tenta criar toda a governança apenas algumas semanas antes de uma auditoria, o processo se torna difícil porque existe uma distância entre aquilo que os documentos dizem e aquilo que realmente acontece.
Preparação começa muito antes da auditoria.
SOC 2 e ISO 27001 não são simplesmente checklists
As abordagens possuem características diferentes, mas compartilham um princípio importante:
Controles precisam existir de maneira consistente.
Não basta criar uma política afirmando que acessos são revisados periodicamente se nenhuma revisão acontece.
Não basta possuir um procedimento de backup se restaurações nunca são testadas.
A documentação precisa refletir a operação.
Comece entendendo o escopo
Um dos primeiros desafios é definir quais ambientes, sistemas, processos e equipes serão considerados.
Escopo excessivamente amplo pode aumentar muito o esforço.
Escopo limitado demais pode não representar adequadamente os serviços relevantes.
Essa definição deve considerar:
- Serviços oferecidos
- Dados tratados
- Infraestrutura
- Aplicações
- Equipes
- Fornecedores
- Processos críticos
Um bom escopo torna o programa gerenciável.
Faça um gap assessment
Antes de criar novos controles, descubra o que já existe.
Muitas empresas possuem práticas adequadas, porém pouco documentadas.
Outras possuem documentos, mas os controles não funcionam consistentemente.
Um gap assessment pode identificar:
- Controles existentes
- Controles ausentes
- Evidências disponíveis
- Riscos
- Responsáveis
- Prioridades
A partir disso, a organização pode construir um roadmap realista.
Defina ownership
Todo controle precisa de um responsável.
Por exemplo:
Quem revisa acessos?
Quem acompanha vulnerabilidades?
Quem testa backups?
Quem aprova mudanças?
Quem avalia fornecedores?
Quando ninguém é claramente responsável, tarefas importantes ficam esquecidas.
Ownership é uma das partes mais importantes da governança.
Evidência deve nascer do processo
Uma operação madura não passa meses procurando evidências antigas.
Os próprios processos geram registros.
Tickets mostram aprovações.
Ferramentas mostram acessos.
Logs mostram eventos.
Relatórios registram revisões.
Documentos registram decisões.
Quanto mais evidência é gerada naturalmente durante a operação, menor o esforço de preparação para auditorias.
Políticas precisam ser realistas
Um erro perigoso é criar políticas excessivamente ambiciosas apenas para parecer mais maduro.
Se uma política exige uma atividade mensal e a organização consegue realizá-la apenas trimestralmente, criou-se um problema.
Políticas devem estabelecer controles adequados e executáveis.
É melhor possuir um processo realista e consistente do que um documento sofisticado que ninguém consegue cumprir.
Fornecedores também importam
SaaS, cloud, consultorias e outros terceiros podem fazer parte da superfície de risco.
A organização precisa conhecer:
- Quais fornecedores são críticos
- Que dados acessam
- Quais controles possuem
- Como são avaliados
- Como acessos são encerrados
Vendor management e segurança estão cada vez mais conectados.
Auditoria não deve ser o fim
Depois da avaliação, controles precisam continuar funcionando.
Compliance deveria ser consequência de uma operação bem gerenciada, e não uma atividade temporária.
A maturidade aparece quando:
- Controles possuem responsáveis
- Evidências são recorrentes
- Problemas geram planos de ação
- Riscos são revisados
- Processos evoluem
Onde uma consultoria pode apoiar
A preparação pode envolver diferentes áreas e exigir coordenação significativa.
Uma consultoria pode apoiar em:
- Gap assessment
- Roadmap
- Estrutura de governança
- Políticas
- Controles
- Evidências
- Gestão de riscos
- Coordenação do programa
O objetivo deve ser preparar a organização, não simplesmente preparar documentos.
Conclusão
SOC 2 e ISO 27001 podem ser excelentes catalisadores para melhorar processos internos.
Mas o maior benefício não deveria ser apenas passar por uma auditoria.
Deveria ser construir uma operação mais previsível, segura e documentada.
Quando controles fazem parte do dia a dia, auditorias deixam de ser grandes eventos e passam a ser uma validação de algo que a empresa já faz.


Deixe um comentário